はじめに
- Shopify Partner Town Hallを見られなかったので、何が発表されたかだけ知りたい
- セキュリティの話が多かったと聞いたが、アプリ開発者として何をすればいいのか分からない
- 制作会社として、Partner Directoryやコラボレーターの申請がどう変わるのかを知りたい
このような方のための記事です。
2026年11月5日、Shopifyはパートナー向けの配信「Partner Town Hall」を開きました。登壇したのは、パートナー担当のAtlee Clark氏、プロダクト担当のEytan Seidman氏、そしてタウンホールに初めて出た最高情報セキュリティ責任者のAndrew Dunbar氏です。55分のうち、約35分がセキュリティの話でした。

この記事では、録画を最後まで見て、アプリ開発者への5つの依頼、店の管理画面で見えるようになること、App StoreとPartner Directoryの変更、質問への回答をまとめます。日本語でこの配信をまとめた記事はまだ見当たらないので、自社のアプリ6本と制作の仕事に当てはめた見方も添えています。
35分をセキュリティに使った理由
冒頭は、最高情報セキュリティ責任者のDunbar氏の話でした。AIのエージェントが自分で弱点を探して攻撃できるようになり、7月には研究所の中にしかなかったその力が、ここ6週間で誰でも使えるものになった、という説明です。
これまでは、小さな会社やアプリなら「わざわざ狙われない」で済んでいました。今は、何千もの相手を同時に、それぞれの環境に合わせた攻撃で狙ってきます。DDoS攻撃のときのCloudflareのように、誰かが代わりに解決してくれることも無いと話していました。
司会のClark氏は最初に「アプリの話だから制作会社には関係ない、ではない」と断っています。制作会社が触る店のアカウントやコラボレーターの権限も、同じように狙われるからです。配信を準備していた時点ではセキュリティは10分の予定で、6週間で状況が変わったので時間を増やした、という裏話もありました。
アプリ開発者に頼んだ5つ
プロダクト担当のSeidman氏が、今すぐやってほしいことを5つにまとめました。
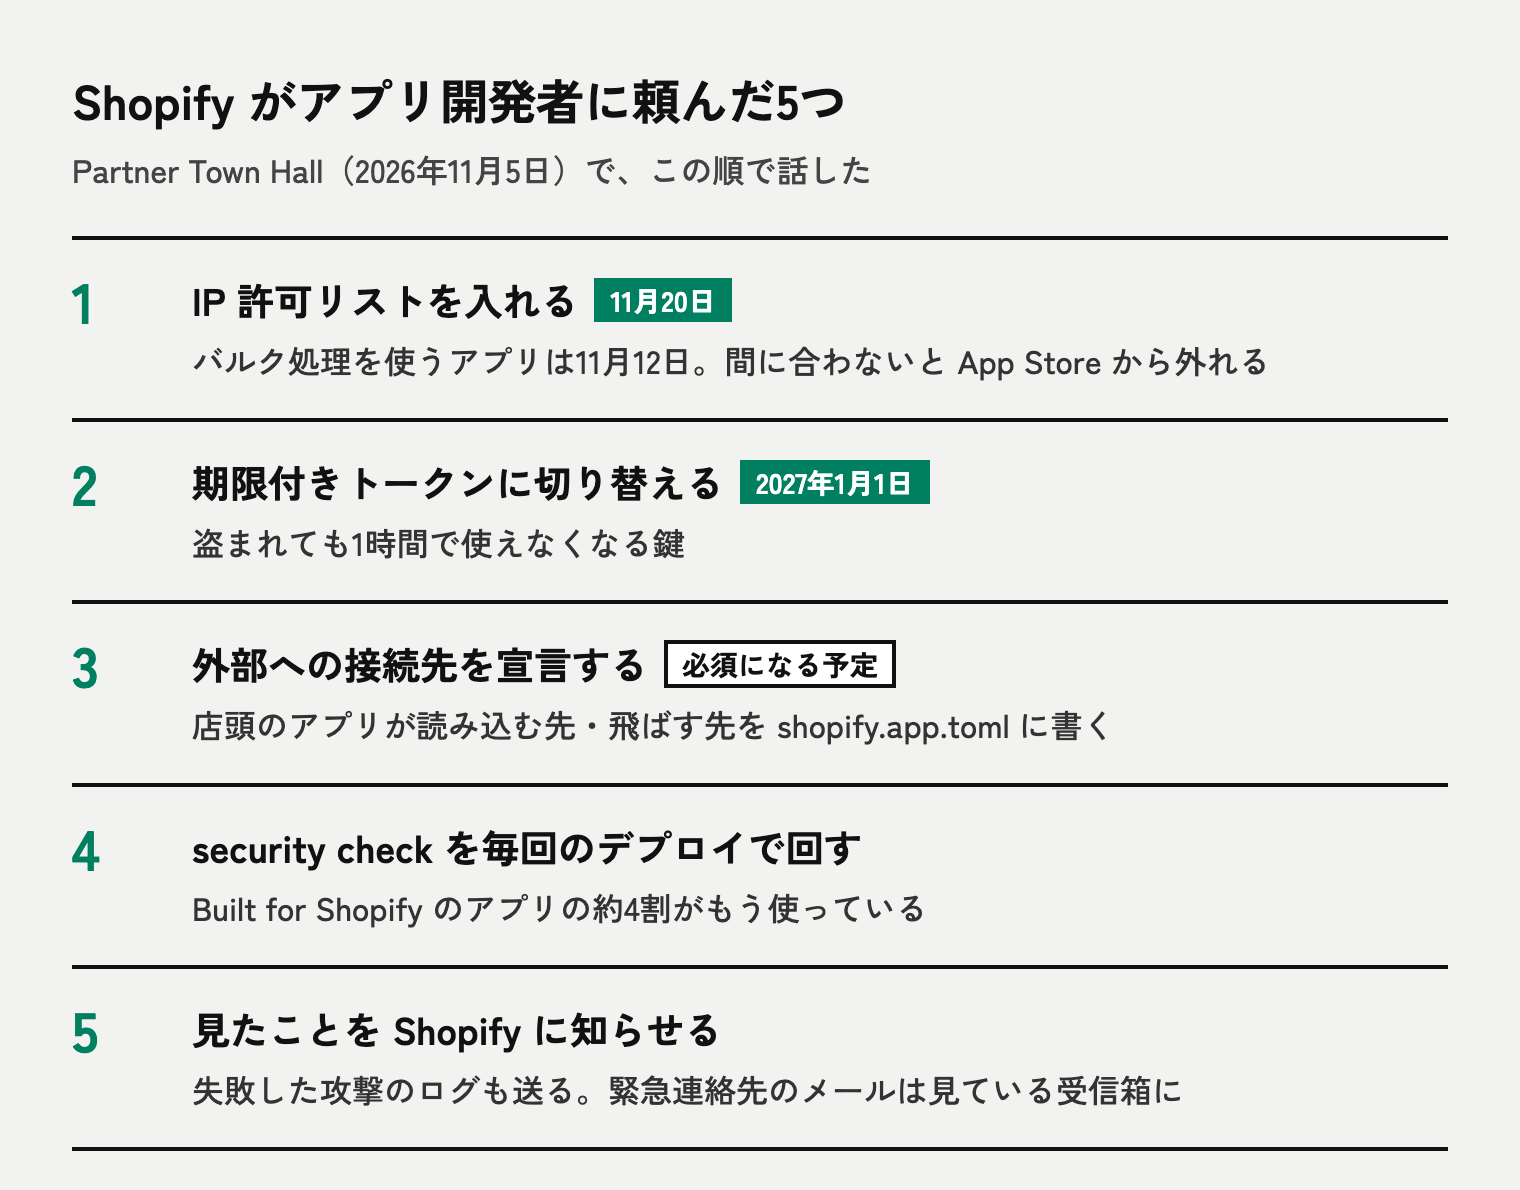
1つ目はIP許可リストです。 期限は11月20日で、バルク処理を使うアプリは11月12日です。Seidman氏は「6年このエコシステムにいて、いちばん速い動き」と認めたうえで、今はこれに集中してほしいと頼んでいました。間に合わなかったアプリはApp Storeから外れ、新しい店に入れられなくなります。入っている店ではしばらく動き続けますが、それは被害の広がりを抑えるための猶予です。設定の手順とテストの使い方はShopifyアプリのセキュリティ対応の記事にまとめています。
Dunbar氏は、カスタムアプリでも入れるべきだと強く勧めていました。これだけで全部の攻撃は止まらないものの、手の込んでいない攻撃の多くは止まる、という理由です。
2つ目は期限付きトークンです。 期限は2027年1月1日です。盗まれても1時間で使えなくなる鍵で、IP許可リストと重ねて守る位置づけです。
3つ目は外部への接続先の宣言です。 店頭で動くアプリが、どこからファイルを読み込み、買い物客をどこへ飛ばすかをshopify.app.tomlに書くものです。今は任意ですが、必須にする予定とはっきり言っていました。狙いは、店がストアフロントで読み込める送り先を絞れるようにすることです。アプリのサーバーが乗っ取られて店頭に不正なコードを流されても、宣言に無い送り元なら止められます。前日の11月4日に開発ストアで試せる機能が出ていて、20件までの上限は増やす方向で検討しているそうです。
4つ目はshopify app security checkを開発の流れに入れることです。 Built for Shopifyのアプリの約4割がすでに使っていて、気づいていなかった問題が見つかったという声が多いと話していました。1回だけでなく、毎回のデプロイで回すよう勧めています。ツールはGitHubで公開されていて、誤検知の報告も受け付けています。自社のアプリで回したときの結果はセキュリティ対応の記事に書いています。
5つ目は、見たことをShopifyに知らせることです。 攻撃が失敗したときのログでも送ってほしい、実際にそこから別の攻撃の型が見つかった、という話でした。Shopifyの連絡はPartnerの緊急連絡先のメールに届くので、実際に見ている受信箱になっているかも確かめるよう言われています。
この5つは「これで終わりではなく、これからも増える」とも念を押していました。
店の管理画面で見えるようになること
店の側にも、アプリや制作会社の動きが見える仕組みが3つ入ります。
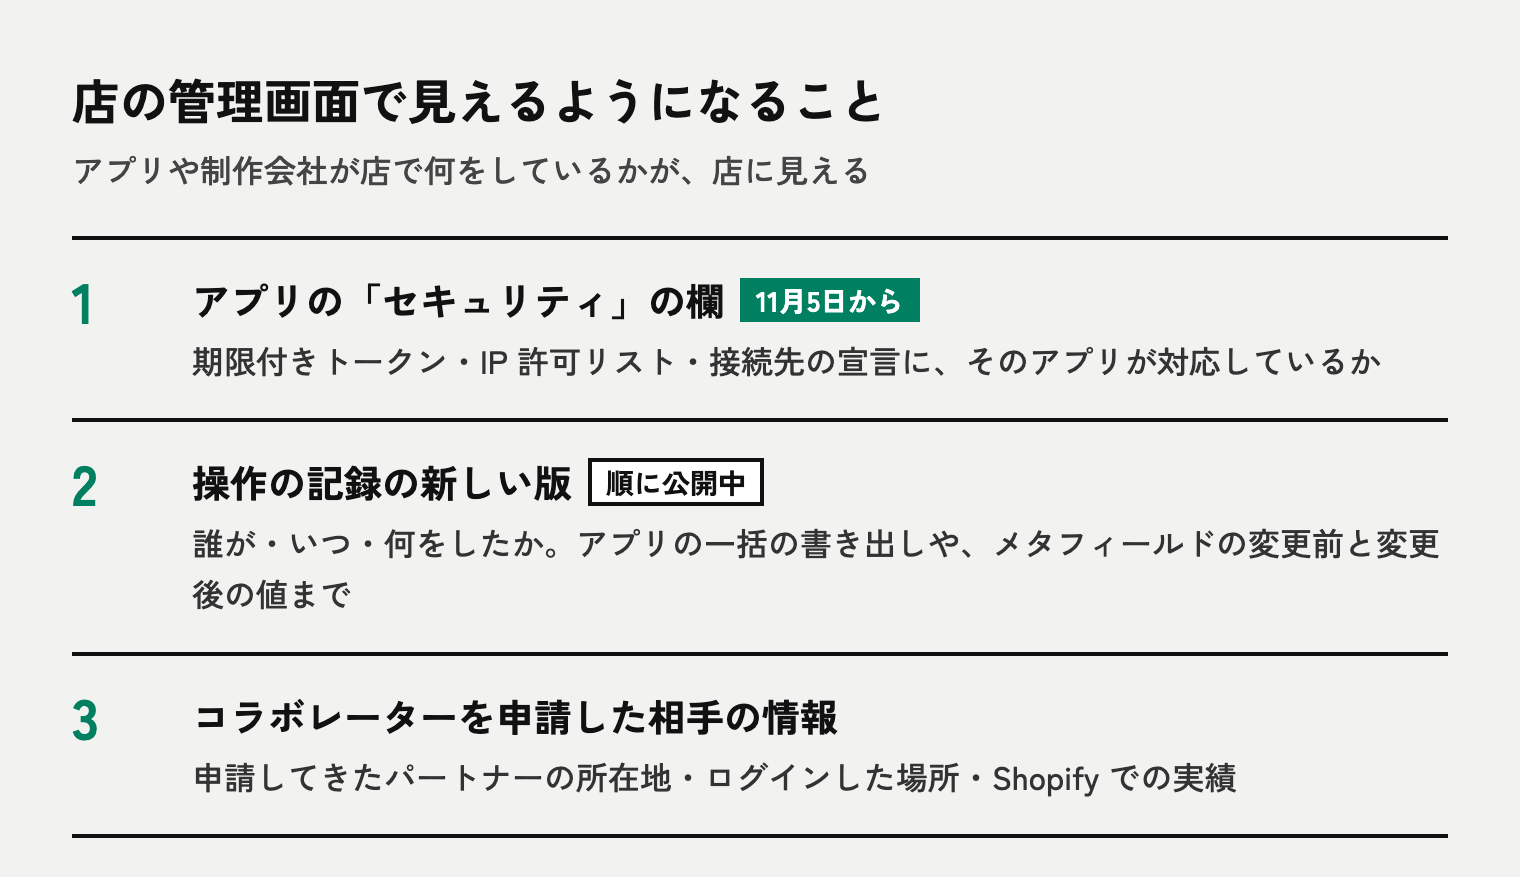
アプリの「セキュリティ」の欄は、11月5日から店に出ています。インストールしたアプリの権限や動きを見せる画面に、期限付きトークン・IP許可リスト・接続先の宣言に対応しているかが加わりました。店主からは「このアプリは大丈夫?」と聞かれやすくなります。アプリ開発者は、対応の状況を答えられるようにしておくと、信頼につなげられます。
操作の記録の新しい版も順に出ています。誰が、いつ、何をしたかを、スタッフ・コラボレーター・アプリごとに見られます。アプリが商品を一括で書き出した、メタフィールドの値を変えた、といった操作も、変更前と変更後の値まで出ます。制作会社には、店のアクセスが想定どおりかをこの画面で見直し、要らない権限を外すのに使ってほしいと話していました。
コラボレーターの申請では、夏に入ったパートナーの本人確認に加えて、申請してきたパートナーの所在地・ログインした場所・Shopifyでの実績を店が見られるようになりました。AIで本物そっくりのなりすましや詐欺も増えているので、知らない相手からの申請を見分けるためです。Dunbar氏は、パートナーの社内のアカウントも、パスキーのように盗まれにくい二段階認証にするよう勧めていました。
App StoreとPartner Directoryの変更
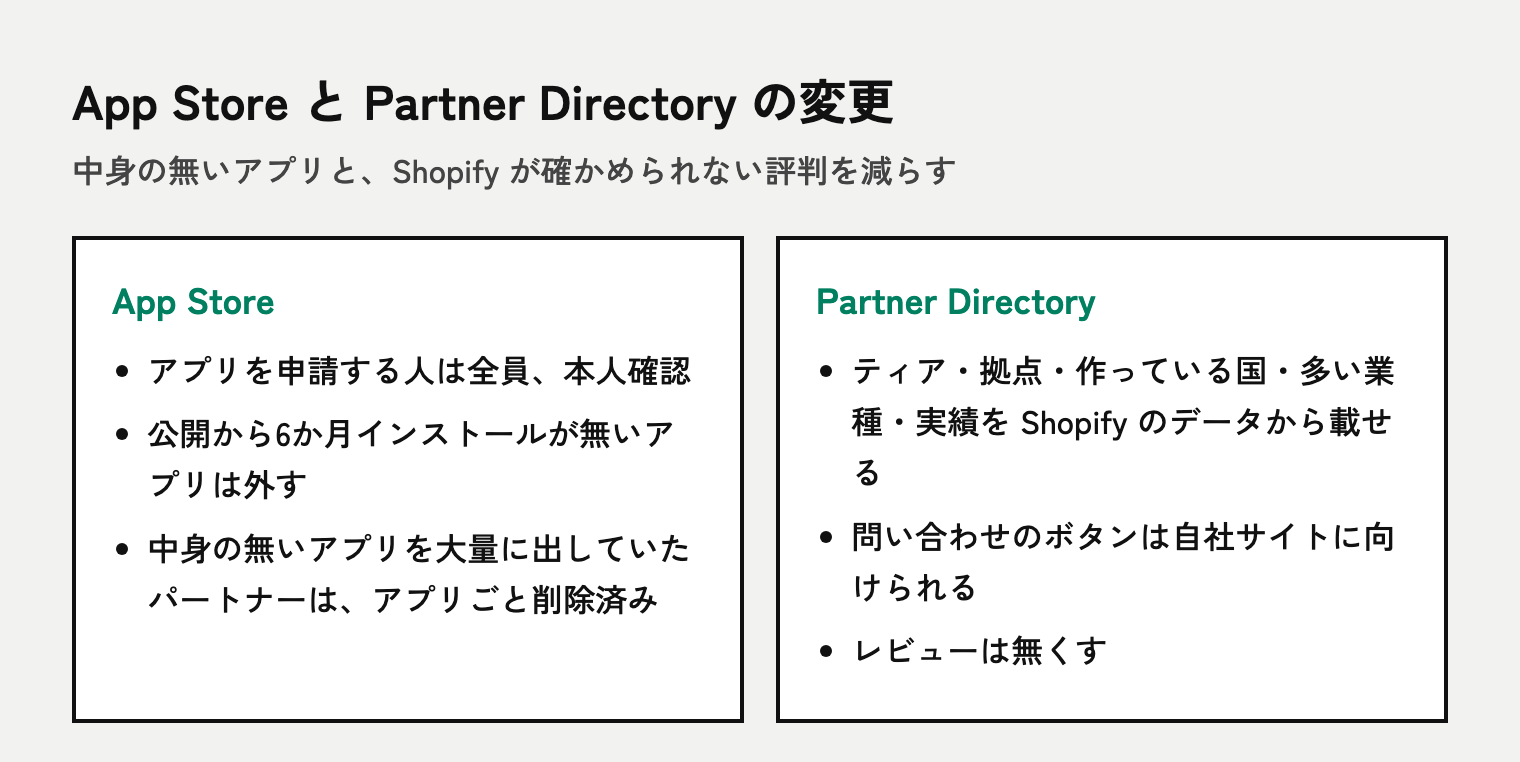
App Storeについては、審査を速くしたら質が落ちたのでは、という質問への答えとして発表がありました。Shopifyはこの指摘を認め、中身の無いアプリを何百も出していたパートナーを、アプリごと消したそうです。そのうえで、次の2つを入れます。
- アプリを申請する人は全員、本人確認をする
- 公開から6か月たってもインストールが無いアプリは、App Storeから外す
どちらも開始日や細かい条件、たとえば開発ストアへのインストールを数に入れるかは話していません。出してから伸びていないアプリを持っている開発者は、詳しい条件が出たら確かめてください。
Partner Directoryは、店が制作会社を探すときの一覧です。11月4日に発表されたティアの作り直しに合わせて、中身も変わります。
- ティア、拠点、作っている国、多い業種、活動の量を、Shopifyが持つ実績のデータから載せる
- 問い合わせのフォームはやめ、ボタンの行き先を自社のサイトにできる
- レビューは無くす
問い合わせのフォームは「来る問い合わせの質が一番悪い」という声が多かったそうです。レビューは、Shopifyが仕事のやり取りに入っていないので本物か確かめられない、という理由で外します。人が見るだけでなく、AIのエージェントに制作会社を聞いたときにも正しく出るよう、実績を構造化したデータで載せる方針です。新しいティアの条件はパートナーのティアの記事にまとめています。
質問への回答で出た話
500件を超える質問のうち、時間内に答えたものから4つを紹介します。
Sidekickはアプリを勧めるのか、それとも置き換えるのか。 答えは両方でした。ある分野を深く扱い、複雑な作業を簡単にして、手厚く支えるアプリは、Sidekickからも見つけてもらえるようにする。Sidekickが作れる程度の簡単なアプリは、Sidekickが作るようになる、という説明です。今年5割伸びたアプリや、倍になったアプリもあると添えていました。
SidekickへのアプリはApp Storeの順位やBuilt for Shopifyに影響するのか。 今のところ、条件に足すものは無いそうです。それでも、Sidekickのアプリ拡張は強く勧めていました。Sidekickがアプリを知らなければ、店はそのアプリを使いにくくなるからです。作り方はSidekickのアプリ拡張の記事にあります。
Editionsを突然出すのをやめて、予告してほしい。 Editionsは、それまでに出たものの変更履歴をまとめて見せる場で、当日に初めて出るものは一部だそうです。できたものから順に出していて、まとめて出すために止めてはいない、という答えでした。
小さな制作会社やフリーランスはどう伸ばせばいいのか。 新しいティアのいちばん下のSilverは、小さな店を作っていけば届くように作った、という説明でした。
イベントの予定も出ています。開発者向けの大きなイベントである.devは、2027年10月にトロントで開きます。各地を回るパートナー向けのイベント「Pursuit」も復活し、2027年の前半にメキシコシティ、アムステルダム、シンガポール、オーストラリアの4か所で開く予定です。日本から行くなら、シンガポールが近い候補になります。
自社のアプリと制作の仕事で見直すこと
自社のアプリ6本では、IP許可リストを11月6日に入れ、期限付きトークンへの切り替えも済んでいます。店の管理画面の「セキュリティ」の欄で残るのは接続先の宣言で、必須になる前に店頭へ部品を出しているアプリから書いていきます。
制作会社にとっては、操作の記録の新しい版が、店に入っているアプリとコラボレーターの権限を見直す材料になります。使っていないアプリや、終わった仕事の外注先の権限が残っていないかを、店主と一緒に確かめるのに使えます。
さいごに
今回のPartner Town Hallは、ほぼセキュリティの回でした。アプリ開発者は、IP許可リストの11月20日がいちばん近い期限で、次が期限付きトークンの1月1日です。接続先の宣言とsecurity checkも、早めに手を付けておくと必須になってから慌てずに済みます。店の側からアプリの対策の状況が見えるようになったので、対策そのものが店に選ばれる理由になっていきます。
Shopifyアプリの点検や、入っているアプリとコラボレーターの権限の見直しは、お問い合わせからお気軽にご相談ください。