はじめに
- Lovableで作られたサイトから個人情報が見えていたニュースを見て、AIで作ったサイトは危ないのか気になっている
- 自分の店でも、AIに予約ページや会員ページを作らせようと考えている
- Shopifyの店のお客さまの情報は、だれがどう守っているのか知りたい
このような方のための記事です。
この記事では、2026年11月に英語版が公開されて話題になったLovableの調査を、公表された事実だけで整理し、Shopifyの店で同じことが起きるのかを解説します。後半では、AIでページを作るときに店が気をつけることをまとめています。
Lovableで作られたサイトで起きたこと
Lovableは、作りたいものを文章で伝えるだけで、AIがサイトやアプリを組み立ててくれるサービスです。プログラムを書けない人でも、会員ページや予約の仕組みまで作れることから、ここ1年で利用者が大きく増えました。
ドイツのセキュリティの会社Crissy Fieldは、2025年12月から2026年9月にLovableで作られた15万9,041件を調べました。データの置き場にSupabaseというサービスを使っていた3万4,545件のうち、2万4,664件のサイトが、ログインもボタン操作もなしに、ページを開いただけでデータベースの記録を送っていたと報告しています。

詳しく見た中では、7,403のサイトでメールアドレスの入った記録が見えていました。中身には次のようなものがあります。
- ドイツの交流サイトの会員8万人超の名前・メール・生年月日と、20万件を超えるメッセージ
- チケットや食べ物の販売の記録で、メール・電話番号・住所・支払いの情報
- 1,000件を超えるパスポートなどの身分証の番号・有効期限・国籍
- 契約書・請求書・個人の写真のアルバム
最初の報道は11月2日のドイツの経済紙で、11月15日には英語版の調査がHacker Newsで400点を超える話題になりました。
外部記事sifted.eu/articles/lovable-apps-expose-sensitive-user-data-researchers-find/sifted.eu

なぜ見えてしまったのか
調査は、Lovable自体に侵入されたのではなく、データベースとのつなぎ方の権限の設定の誤りが、同じ形で多くのサイトにくり返されていた、と説明しています。
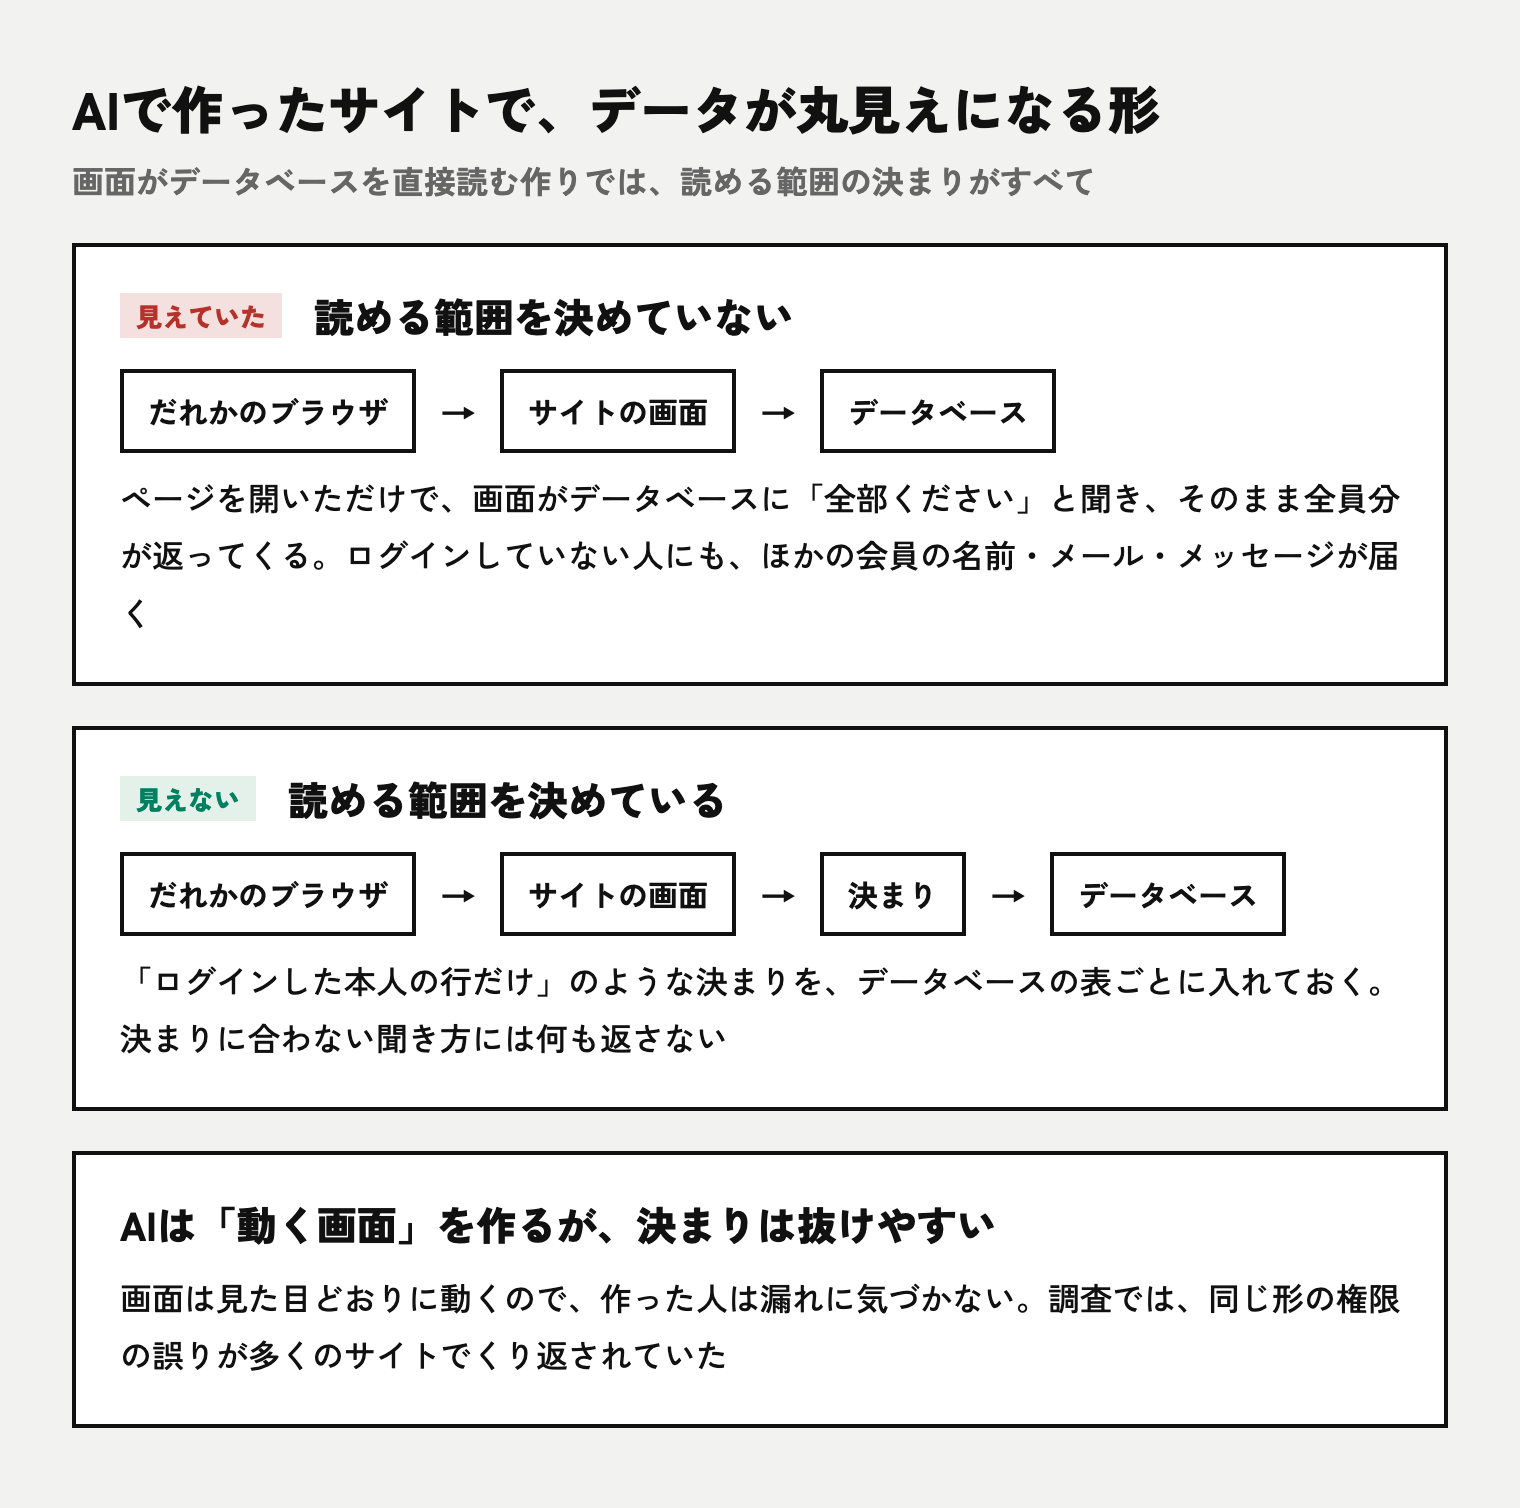
AIでサイトを作る道具の多くは、画面からデータベースを直接読み書きする作りをとります。サーバーのプログラムを書かずに済むので早く作れますが、そのぶん「だれがどの行を読めるか」の決まりをデータベースの側に入れておかないと、画面を通さずに直接聞かれたときに全部を返してしまいます。
Supabaseの公式の説明でも、外から呼べる場所にある表に決まりを入れていなければ、権限のあるだれもが読み書きできる、と書かれています。
厄介なのは、決まりが抜けていても画面は普通に動くことです。作った人が自分で触って困ることは何も起きないので、漏れに気づけません。
Shopifyの店のお客さまの情報は、だれが守っている?
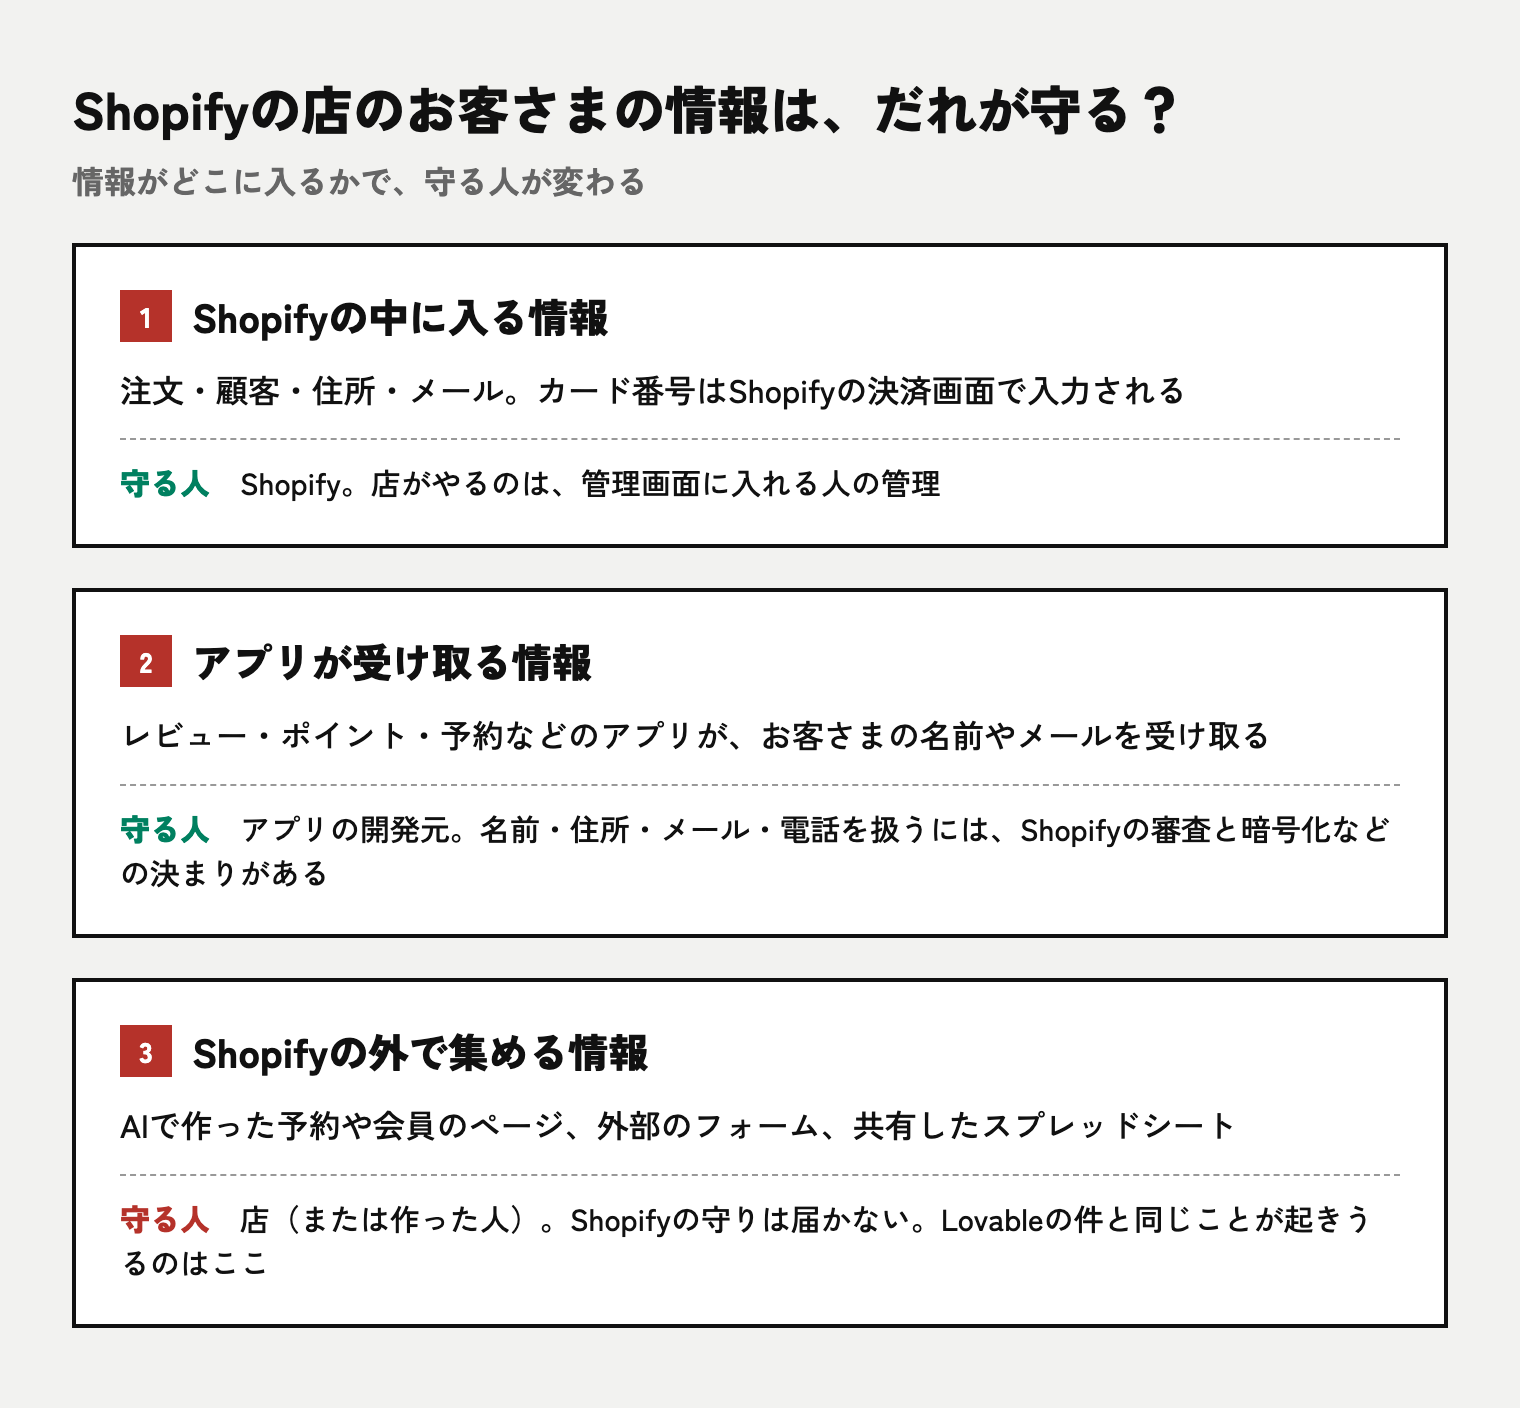
Shopifyの店で考えると、お客さまの情報がどこに入るかで、守る人が変わります。
1. Shopifyの中に入る情報
注文・顧客・住所・メールアドレスは、Shopifyのデータベースに入ります。どの店の情報をだれが読めるかはShopifyが管理していて、店がデータベースの権限を設定することはありません。カード番号もShopifyの決済画面で入力され、Shopifyはカード情報を扱う会社の国際基準PCI DSSの最上位のレベル1に準拠しています。

Lovableの件のように、データベースの決まりの書き忘れで全員分が見える、という形は、Shopifyの中の情報では起きません。店がやるのは、管理画面に入れる人の管理です。
2. アプリが受け取る情報
レビュー・ポイント・予約などのアプリは、機能に必要なお客さまの情報を受け取り、開発元のサーバーに保存します。ここを守るのはアプリの開発元です。
公開アプリが名前・住所・メール・電話を扱うには、Shopifyに使う理由を申請して認められる必要があります。そのうえで、必要な最小限だけを扱うこと、保存も通信も暗号化すること、要らなくなったら消すことが決まりとして求められています。

アプリ開発者として言うと、この決まりがあるからといって、すべてのアプリの作りが確かめられているわけではありません。入れているアプリが何の情報を受け取るかは、インストールの画面で確かめられます。使っていないアプリは消しておくのがいちばん確実です。
3. Shopifyの外で集める情報
Lovableの件と同じことが起きうるのは、ここです。AIで作った予約ページや会員ページ、外部のフォーム、リンクを知っていればだれでも見られる設定にしたスプレッドシートのように、Shopifyの外にお客さまの情報を置くと、Shopifyの守りは届きません。権限の設定は、作った人の責任になります。
AIでページを作るときに、店が気をつけること
AIで店のページを作ること自体が危ないわけではありません。気をつけるのは、お客さまの情報をどこに置くかです。
- お客さまの情報は、なるべくShopifyの中に置く:問い合わせはShopifyのフォーム、会員の情報はShopifyの顧客アカウント、商品の追加の情報はメタフィールドやメタオブジェクト、と置き場を決めておけば、権限はShopifyが管理します
- Shopifyの外に情報を集めるページは、公開前に権限を確かめる:ログインしていない状態や、別の人のアカウントで、ほかの人の情報が見えないかを試します。自分で判断がつかないときは、公開前に詳しい人に見てもらってください
- 集める項目を減らす:生年月日や身分証の番号のように、無くても済む情報は最初から聞かないようにします。持っていない情報は漏れません
- 使い終わったページとデータを消す:キャンペーンの応募ページや、試しに作ったページが残ったままになっていないかを見直します
あわせて、管理画面にログインする全員の2段階認証と、使っていないアプリの削除もやっておくと安心です。ほかの点検の項目はShopifyのセキュリティ対策の記事にまとめています。
さいごに
Lovableの件は、AIで作った画面が問題なく動いていても、データベースの読める範囲を決めていなければ、ページを開いただけで全員分の情報が出てしまうことを示しました。Shopifyの店では、注文や顧客の情報はShopifyが守っているので、同じ形の漏れは起きません。気をつけるのは、AIで作ったページや外部のフォームのように、Shopifyの外にお客さまの情報を集めるときです。
Shopifyの中で作れる形への置き換えや、ストアの点検は、お問い合わせからお気軽にご相談ください。