はじめに
- Linuxの脆弱性のニュースを見て、自分のShopifyのストアは大丈夫か気になっている
- 「AIが攻撃の手順を作った」と聞いて、何が変わったのか知りたい
- 自社のサーバーやレンタルサーバーでネットショップを動かしていて、何をすればいいか分からない
このような方のための記事です。
この記事では、2026年10月に公表されたLinuxの脆弱性とShopifyの関係を、公式の発表をもとに解説します。Shopifyのストアのお店がやることと、自分でサーバーを持つお店がやることを分けて書いています。
10月27日、AIがLinuxを乗っ取る手順を作ったと公表された
Linuxは、世界中のウェブサーバーの土台として使われている基本のソフトです。レンタルサーバーやクラウドのサーバーの多くも、中ではLinuxが動いています。
2026年10月27日、AIの開発会社のAnthropicが、社内で研究に使っている未公開のAIで、Chrome・Safari・Android・Windows・Linuxの重大な脆弱性を見つけ、実際に動く攻撃の手順まで作らせたと公表しました。
Linuxで見つかったのは、インターネットとのやりとりを受け持つ通信の部分の弱点です。条件がそろったサーバーには、ログインもしていない攻撃者が外から通信を送るだけで、サーバーの管理者の権限で好きな命令を動かせる内容でした。Anthropicの検証では、攻撃の準備に48分、乗っ取りまでさらに5分かかったとしています。

この脆弱性は10月15日に番号(CVE-2026-98432)付きで公表されていて、Linuxの開発元では修正済みです。Anthropicも、保守が続いているLinuxの各版にはすでに修正が入っていると書いています。UbuntuやRed Hatなど、Linuxを配っている会社ごとの更新の配布状況は、それぞれの告知で確かめられます。
どれくらい危ないのかは、配布元で評価が分かれている
同じ脆弱性でも、Linuxを配っている会社ごとに深刻度の付け方が違います。
Ubuntuは10点満点で9.8の「重大」と評価しています。一方、Red Hatは5.9の「中程度」で、こちらはまだ暫定の点数です。Red Hatは、攻撃が成功する条件が厳しく、影響はサーバーが止まることだと見ている、という違いです。

外部記事CVE-2026-98432 - Red Hat Customer PortalCVE Details Appaccess.redhat.com
点数の差はあっても、修正版が出ているのは同じです。自分でLinuxのサーバーを管理しているなら、どちらの評価でも更新を当てておけば済みます。
Shopifyのストアは、お店の対応が要らない
Shopifyは、サーバーをお店に貸すのではなく、ネットショップの仕組みそのものをサービスとして提供しています。ストアが動くサーバーの管理や更新はShopifyの側の仕事で、お店がサーバーに入って何かをする場所がありません。
Shopifyは、カード情報を扱う会社の国際的な安全基準PCI DSSの最上位のレベル1をはじめ、外部の監査を受けた安全の基準を公開しています。

そのため、今回のLinuxの脆弱性について、Shopifyのストアを運営しているお店が対応することはありません。2026年10月30日の時点で、Shopifyの変更履歴にも、この件でお店に対応を求める案内は出ていません。
ストアに入れているアプリは、Shopifyではなく、それぞれの開発会社のサーバーで動いています。そのサーバーの更新は各開発会社の仕事です。RYXが作っているアプリも、Renderというサーバーを貸すサービスの上で動いていて、土台のサーバーの管理はRenderの側で行われます。
自分でサーバーを持つお店は、ここを確かめる
Shopify以外の仕組みでネットショップを動かしているお店は、サーバーを誰が管理しているかで、やることが変わります。
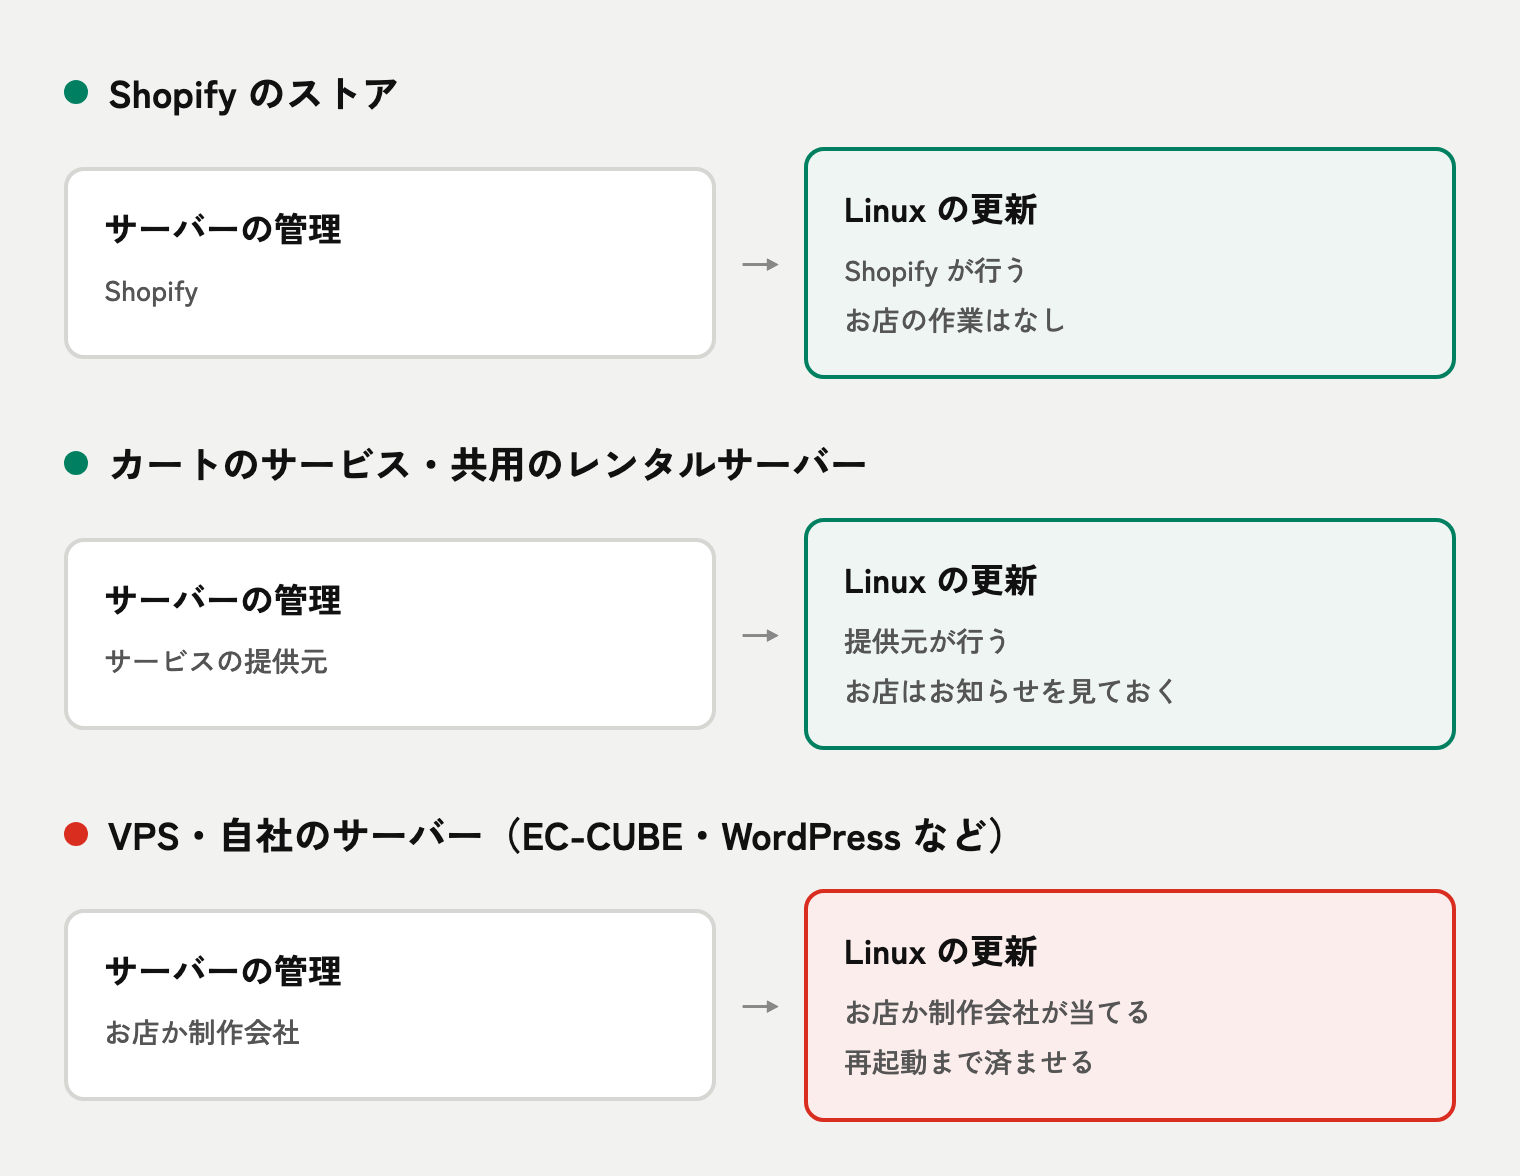
Shopify・カートのサービス・共用のレンタルサーバーは、提供元がサーバーを更新します。お店は、提供元のお知らせに今回の件が出ていないかを見ておけば十分です。
VPSや自社のサーバーでEC-CUBEやWordPressなどを動かしている場合は、サーバーの更新もお店か制作会社の仕事です。Linuxの更新を当てて再起動するまでが対応で、更新を当てただけで再起動していないと、古いまま動き続けます。保守を頼んでいる制作会社があれば、今回の番号を伝えて、更新と再起動が済んだかを確かめてください。
AIで、修正から攻撃までの時間が縮んでいる
今回の件で変わったのは、脆弱性の中身よりも、攻撃の手順を作る速さです。これまで、見つかった脆弱性から実際に動く攻撃の手順を作るには、限られた専門家の時間が必要でした。Anthropicは、それをAIが人の手をほとんど借りずにできるようになったと書いています。
修正版が出てから、それを使った攻撃が出回るまでの時間は、これから短くなっていきます。10月21日に公表されたPHPの脆弱性でも、1週間足らずでアメリカ政府が実際の悪用を確認しています。自分でサーバーを持つ場合、「そのうち更新する」が通用する時間は短くなっています。
PHPの件はPHPの脆弱性でShopifyは大丈夫?にまとめています。
Shopifyのストアで本当に気をつけること
サーバーの心配が要らないShopifyでも、お客さまの情報が漏れる道はあります。多いのは、管理画面のログインを盗まれる形と、アプリの開発会社の側から入られる形の2つです。
- 管理画面にログインする全員が2段階認証を設定する
- 辞めたスタッフや、仕事が終わった制作会社のアカウントを外す
- 使っていないアプリを消す
防ぎ方はShopifyの乗っ取り対策の記事に、アプリの側から偽の決済画面に飛ばされた海外の例は偽の決済画面の記事にまとめています。
自分でサーバーを持つのをやめたい場合
今回のように、サーバーの更新を自分たちで追い続けるのが負担になっているなら、Shopifyへの移行もひとつの答えです。サーバーの更新・監視・安全の基準への対応が、月額の中に含まれます。
さいごに
10月に公表されたLinuxの脆弱性は、修正がすでに出ていて、Shopifyのストアのお店が対応することはありません。VPSや自社のサーバーでネットショップを動かしている場合は、更新を当てて再起動するところまでを確かめてください。AIで攻撃の手順が早く作られるようになり、更新を後回しにできる時間は短くなっています。
サーバーの管理から離れたい、Shopifyへの移行を考えたいという方は、お問い合わせからお気軽にご相談ください。