はじめに
- WordPressの脆弱性のニュースを見て、自分のShopifyのストアは大丈夫か気になっている
- WooCommerceでネットショップを動かしていて、何をすればいいか分からない
- 会社のサイトやブログがWordPressで、更新が済んでいるか自信がない
このような方のための記事です。
この記事では、2026年10月28日に公開されたWordPress 7.1.4の脆弱性とShopifyの関係を、WordPressの公式の発表とセキュリティ会社の分析をもとに解説します。Shopifyのストアのお店がやることと、WordPressを使っているお店がやることを分けて書いています。
10月28日、WordPressが7.1.4で22件の脆弱性を直した
WordPressは、世界中のホームページやブログ、ネットショップの土台として使われている仕組みです。WordPressにネットショップの機能を足すWooCommerceも、国内外で広く使われています。
2026年10月28日、WordPressはセキュリティの更新として7.1.4を公開し、22件の脆弱性を直しました。古い版の利用者向けにも、4.7系から7.0系までの各版に修正版が出ています。4.6より前の版には修正が出ないので、そこまで古いサイトは7.1.4へ上げるしかありません。

いちばん重いのは、WordPress本体を更新している途中の数秒の間に、外から好きなプログラムを動かされうる脆弱性です。更新の作業用のフォルダの名前が推測でき、中身が外から見える状態になっていたのが原因でした。残りの21件の多くは、投稿者などの権限を持つ人が悪意のあるコードを記事に仕込める種類のものです。
攻撃の数の報道と、専門家の評価は分かれている
セキュリティのニュースサイトThe Hacker Newsは、修正の公開後に攻撃の試みが始まり、24時間で約6万3000回にのぼったと伝えています。

一方で、WordPressの脆弱性を専門に扱うPatchstackは、更新中の数秒を正確に狙う必要があるため、実際に成功させるのは難しいと評価しています。ただし、ログインが要らず、自動更新も含めて更新のたびにこの数秒が来ること、WordPressの中で動く防御のプラグインでは防げないことも指摘しています。

攻撃が試みられているという報道と、成功は難しいという評価のどちらに立っても、やることは同じです。7.1.4か、使っている版の修正版に上げておけば、この穴はふさがります。
Shopifyのストアは、お店の対応が要らない
ShopifyはWordPressを使っていません。ストアの仕組みもサーバーもShopifyが管理していて、お店がWordPressやサーバーを更新する場所はありません。
Shopifyは、カード情報を扱う会社の国際的な安全基準PCI DSSの最上位のレベル1をはじめ、外部の監査を受けた安全の基準を公開しています。

そのため、今回のWordPressの脆弱性について、Shopifyのストアのお店が対応することはありません。2026年10月31日の時点で、Shopifyの変更履歴にも、この件でお店に対応を求める案内は出ていません。
Shopifyの店でも、WordPressが隣に残っていることは多い
ストアがShopifyでも、まわりのサイトはWordPressのまま、というお店は少なくありません。実際にクライアント案件でも、ストアはShopifyで、会社の公式サイトやブログは以前の制作会社が作ったWordPressのまま、という構成によく出会います。
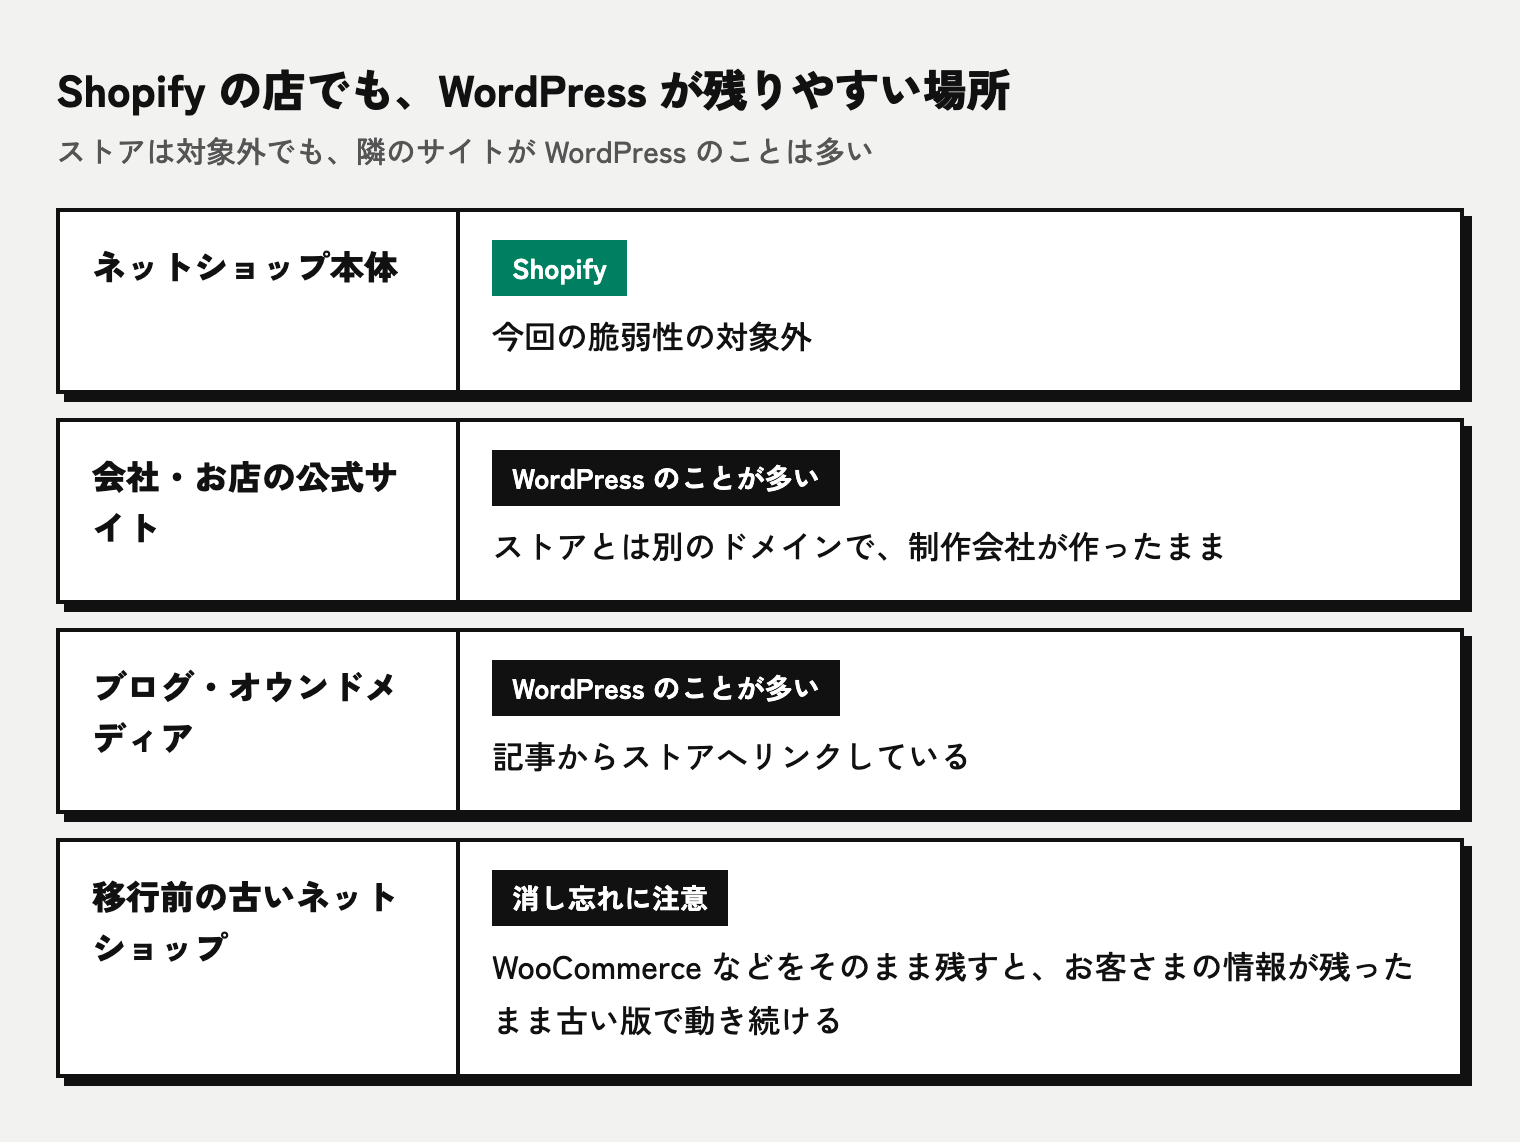
特に気をつけたいのが、WooCommerceなどからShopifyへ移ったあと、古いネットショップを消さずに残しているケースです。お客さまの名前や住所、注文の履歴が入ったまま、誰も更新しないサーバーで動き続けることになります。もう使っていないなら、データを保管したうえでサイトを閉じてください。
WordPressを使っているお店は、ここを確かめる
WordPressのサイトがどこに置かれているかで、やることが変わります。
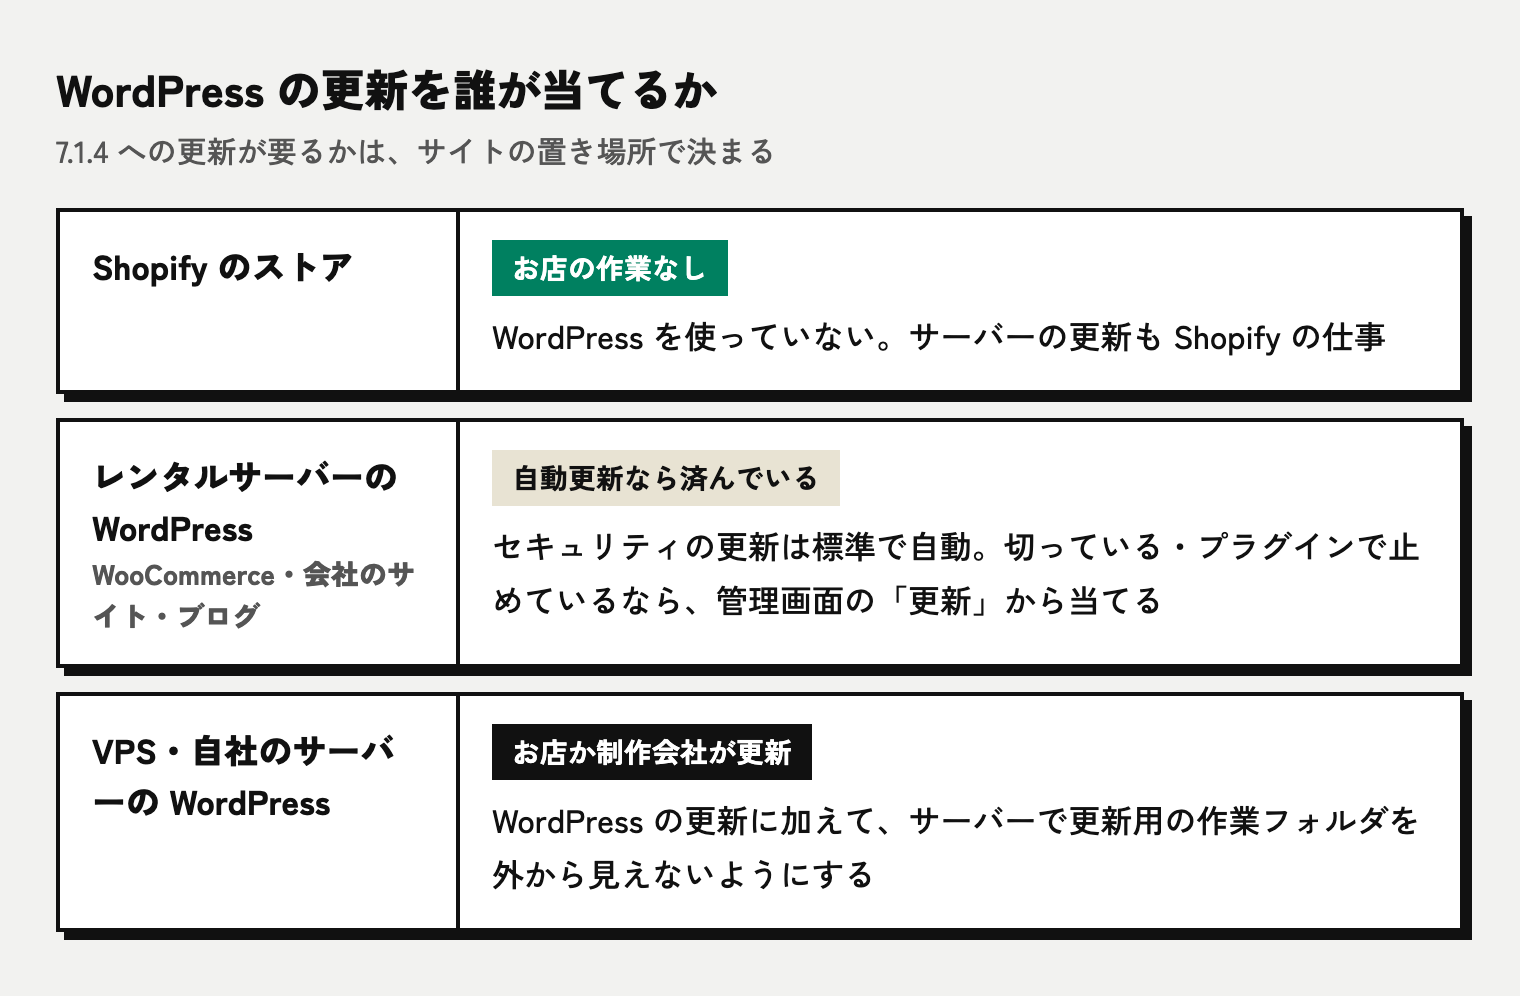
レンタルサーバーのWordPressは、セキュリティの更新が標準で自動で当たる設定になっています。WordPressの公式の説明でも、既存のサイトは小さな更新を既定で受け取るとしています。管理画面の左のメニューで「ダッシュボード」→「更新」を開き、7.1.4、または使っている版の修正版になっていれば済んでいます。

制作会社が「勝手に変わると困る」という理由で自動更新を止めていることがあります。止めていた場合は、手で更新するか、保守を頼んでいる制作会社に7.1.4への更新を頼んでください。
VPSや自社のサーバーでWordPressやWooCommerceを動かしている場合は、更新に加えて、サーバーの設定で更新用の作業フォルダ(wp-content/upgrade)を外から開けないようにしておくと、今回の種類の攻撃をもう一段防げます。Patchstackもこの設定を勧めています。
投稿者以上の権限を持つアカウントも見直してください。今回の22件の多くは、その権限を持つ人が記事に悪意のあるコードを仕込む形です。辞めたスタッフや、仕事が終わった外部のライターのアカウントは消しておくのが安全です。
10月は、サーバーの土台の脆弱性が続いた
10月は、WordPressのほかにも、ネットショップの土台になる仕組みの脆弱性が続きました。21日にはPHPの脆弱性で国内のネットショップのカートが一斉にメンテナンスに入り、27日にはLinuxの脆弱性についてAIが攻撃の手順まで作ったと公表されています。どちらもShopifyのストアのお店が対応することはありませんでした。
WordPress・PHP・Linuxは、自分でサーバーを持つネットショップの土台がそのまま重なっている部分です。自社で運用している場合、ひと月に3回、更新を追いかける必要があったことになります。
Shopifyのストアで本当に気をつけること
サーバーの心配が要らないShopifyでも、お客さまの情報が漏れる道はあります。多いのは、管理画面のログインを盗まれる形と、アプリの開発会社の側から入られる形の2つです。
- 管理画面にログインする全員が2段階認証を設定する
- 辞めたスタッフや、仕事が終わった制作会社のアカウントを外す
- 使っていないアプリを消す
防ぎ方はShopifyの乗っ取り対策の記事に、アプリの側から偽の決済画面に飛ばされた海外の例は偽の決済画面の記事にまとめています。
WordPressの更新から離れたい場合
WooCommerceの更新、プラグインの更新、サーバーの更新を追い続けるのが負担になっているなら、Shopifyへの移行もひとつの答えです。サーバーの更新・監視・安全の基準への対応が、月額の中に含まれます。
WooCommerceからの移行は、ShopifyのAIの道具で実際に試した記録をWooCommerceからShopifyへの移行をAI Toolkitで試した記事にまとめています。費用と期間の目安はShopifyへの移行費用と期間をご覧ください。
さいごに
10月28日に公開されたWordPress 7.1.4の脆弱性は、修正がすでに出ていて、Shopifyのストアのお店が対応することはありません。WooCommerceや会社のサイト、ブログでWordPressを使っている場合は、7.1.4か使っている版の修正版になっているかを管理画面で確かめてください。Shopifyへ移ったあとに古いネットショップを残しているなら、閉じるのが一番の対策です。
WordPressのサイトの扱いや、Shopifyへの移行を考えたいという方は、お問い合わせからお気軽にご相談ください。