はじめに
- エディオンのカード情報の漏洩のニュースを見て、自分の店の決済画面は大丈夫か気になっている
- 「カード情報を持たない仕組み」なのに、なぜ漏れたのか知りたい
- Shopifyのストアでも、決済画面を書き換えられることはあるのか知りたい
このような方のための記事です。
この記事では、2026年11月に公表されたエディオンの通販サイトの決済画面の改ざんを、公表された事実だけで整理し、Shopifyのストアで同じことが起きるのかを解説します。後半では、Shopifyのストアで実際に起こりうる道と、店が今日確かめることをまとめています。
エディオンの通販サイトで起きたこと
エディオンは11月6日の第1報で、通販サイトのサーバーへの不正アクセスを公表しました。対象はログが置かれた場所で、この時点ではカード情報とログインパスワードは含まれていないとしていました。
外部記事edion.co.jp/system/files/news-release/pdf/ja/2026-11/20261106_pr_1.pdfedion.co.jp
11月9日の第2報で、内容が大きく変わります。調べを進めるうちに、通販サイトの決済の処理に、外部の第三者が不正なプログラムを組み込んでいたことが分かりました。パソコン向けの決済の入力の処理で、11月4日の19時過ぎから動いていたとしています。
- クレジットカード情報(番号・有効期限・名義・セキュリティコード):最大556回分
- エラーのときにログに残っていたカード情報:最大5件
- エディオンギフトカードの番号とPIN:5,360枚
- ログインIDとパスワード:最大1,141名分
外部記事edion.co.jp/system/files/news-release/pdf/ja/2026-11/20261109_pr_1_1.pdfedion.co.jp
通販サイトとアプリは11月7日の22時から緊急停止し、通販サイトの再開は未定です。スマートフォンからの入力は対象外だったと確認されています。

「カード情報を持たない」のに漏れた理由
エディオンの通販サイトのカード決済は「非保持化」に対応していました。非保持化は、カード番号を店のサーバーに保存せず、通過もさせない仕組みで、国内では割賦販売法で、非保持化かPCI DSSへの準拠のどちらかが通販サイトに求められています。
それでも漏れたのは、お客さまがカード番号を入れる画面そのものが書き換えられたからです。入力した瞬間に、番号が決済の会社と攻撃者の両方に送られる形になると、サーバーに何も残らなくても番号は盗まれます。エディオン自身も第2報で、決済画面に入力されたカード情報が直接第三者に漏れた可能性を否定できないと説明しています。
この手口は「Webスキミング」と呼ばれ、国内でも以前から注意が呼びかけられてきました。
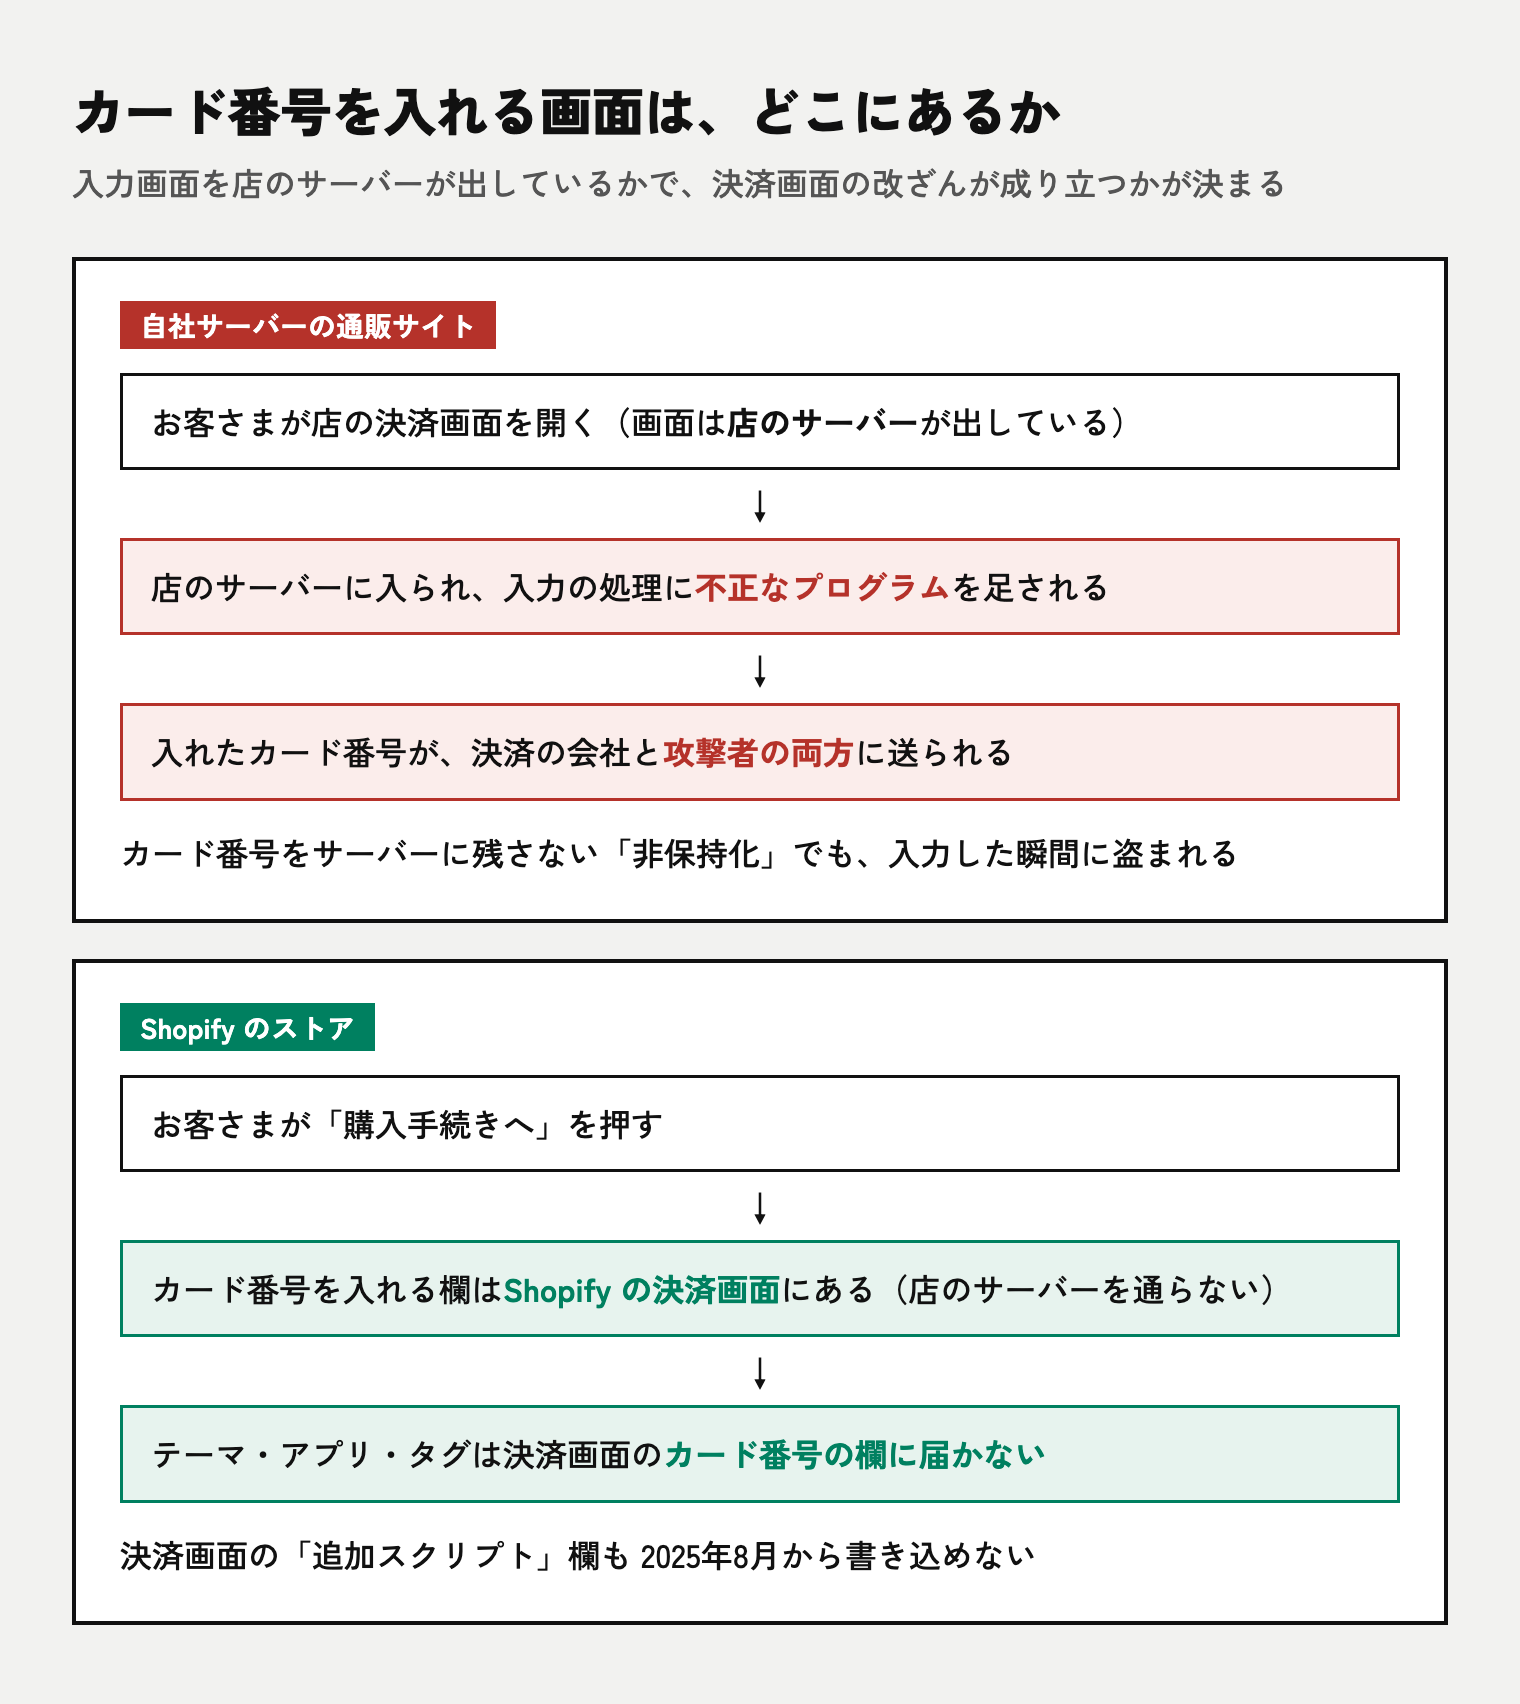
カード番号を入れる画面を、店のサーバーが出しているかどうかで、この攻撃が成り立つかが決まります。
Shopifyの決済画面は、店のコードの外にある
Shopifyのストアでは、お客さまがカード番号を入れる決済画面をShopifyが用意しています。店のテーマも、店のサーバーも通りません。Shopifyは、カード情報を扱う会社の国際基準であるPCI DSSの最上位のレベル1に準拠しており、この準拠はすべてのストアに自動で及ぶと説明しています。

決済画面に店が手を入れる道も、ここ1〜2年で閉じられてきました。以前はチェックアウトの設定の「追加スクリプト」欄に、店が自由にJavaScriptを書けました。この欄は2025年8月28日から閲覧だけになり、新しく書き込めません。

決済画面に機能を足すアプリも、決済画面とは切り離された場所で動きます。Shopifyの開発者向けの説明では、決済画面の拡張は画面のHTMLや、支払いの機密の情報に触れられない作りだと書かれています。

広告やアクセス解析のタグを決済画面で動かす「ピクセル」も、同じく切り離された箱の中で動き、画面の中身は読めません。
そのため、エディオンのように「店のサーバーに入られて、決済画面の入力欄を書き換えられる」形は、Shopifyのストアでは成り立ちにくくなっています。店のサーバーがそもそも無く、テーマやアプリからは決済画面のカード番号の欄に届かないからです。
それでもShopifyのストアで起こりうること
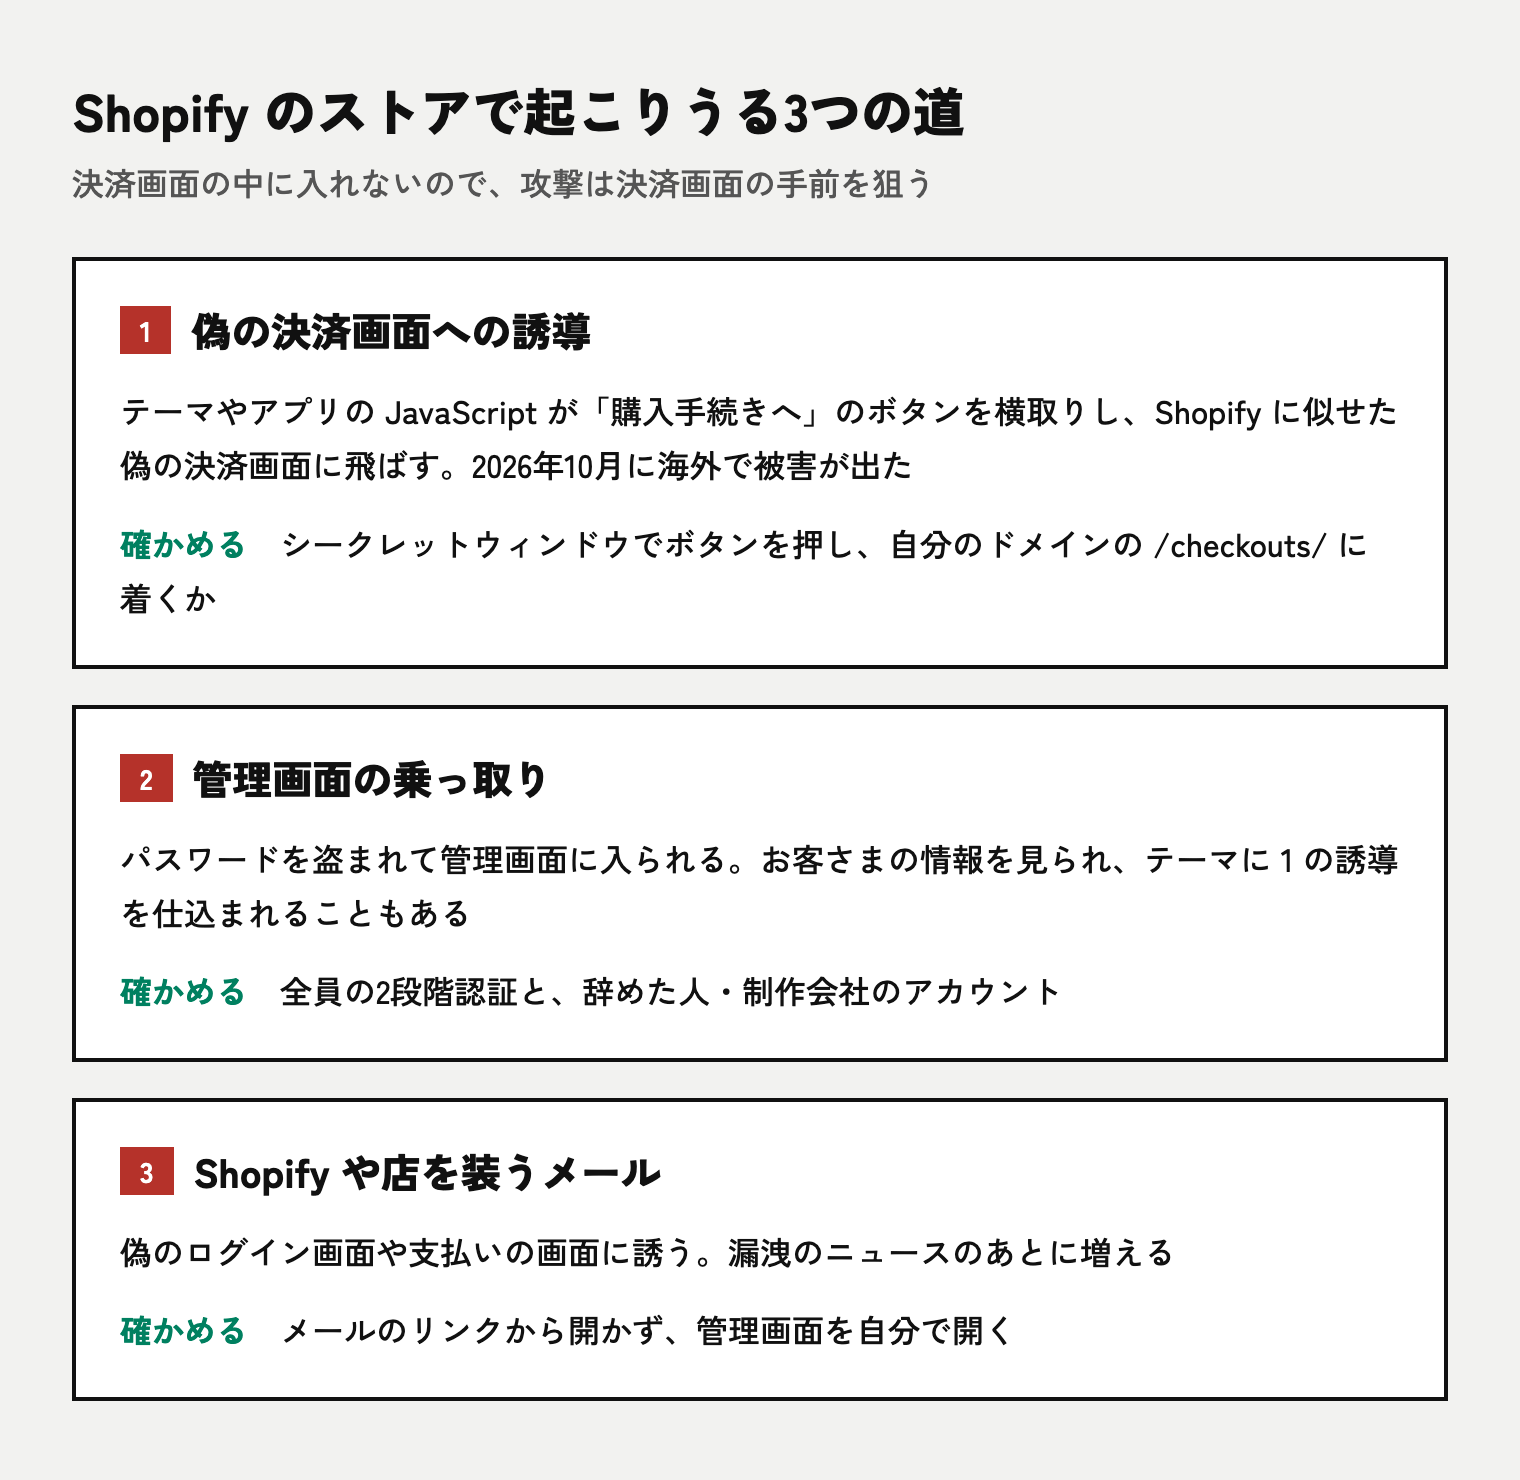
決済画面の中に入れないなら、攻撃者は決済画面の手前を狙います。Shopifyのストアで実際に起きている、または起こりうる道は3つあります。
1. 偽の決済画面に飛ばされる
決済画面を書き換えられないなら、お客さまをShopifyに似せた別のサイトに連れて行けばいい、という手口です。2026年10月には、海外でアプリの設定に不正なJavaScriptを入れられ、「購入手続きへ」を押したお客さまが偽の決済画面に飛ばされる被害が出ました。お客さまが入れたカード番号は、偽のサイトで盗まれます。
確かめ方と、アプリの見直し方は偽の決済画面に飛ばされる攻撃の記事にまとめています。
2. 管理画面に入られる
Shopifyの管理画面には、お客さまの名前・住所・メールアドレス・注文の履歴があります。カード番号はありませんが、エディオンのログインIDとパスワードのように、個人の情報が漏れる道にはなります。入られると、テーマにスクリプトを足して1の誘導を仕込まれることもあります。
3. Shopifyや店を装うメール
漏洩のニュースのあとは、その会社を装った偽のメールやSMSが増えます。エディオンも第2報で注意を呼びかけています。店のお客さまに向けて、店の名前で偽の連絡が送られることもあります。
今日確かめること
- シークレットウィンドウでストアを開き、商品をカートに入れて「購入手続きへ」を押す。アドレスバーのドメインが自分のストアのドメインかmyshopify.comのままで、その後ろに
/checkouts/が続く画面に着くかを見る。カード情報は入れない - 管理画面にログインする全員が2段階認証を設定しているかを「設定」→「ユーザー」で確かめる
- 辞めたスタッフや、仕事が終わった制作会社のアカウントを外す
- 「設定」→「アプリ」で使っていないアプリを消す。テーマに直接貼ったタグも、何のためのものか分からないものは外す
1は毎月の点検に入れておくと、誘導が仕込まれたときに早く気づけます。ほかの点検の項目はShopifyのセキュリティ対策の記事にまとめています。
自社のサーバーの通販サイトから移る場合
今回の件で、自社のサーバーやレンタルサーバーで動かしている通販サイトから、決済画面を自分で持たない仕組みへの移行を考える方もいると思います。移せるデータと移せないデータ、旧URLの扱い、費用と期間は先に確かめておくと、移行の途中で困りません。
さいごに
エディオンの件は、カード番号を店のサーバーに残さない仕組みでも、入力する画面を書き換えられると漏れることを示しました。Shopifyのストアでは、カード番号を入れる欄がShopifyの決済画面にあり、店のテーマやアプリからは届かないので、同じ形の改ざんは成り立ちにくくなっています。それでも、偽の決済画面への誘導と管理画面の乗っ取りは起こりうるので、ボタンの飛び先の確認・2段階認証・アカウントとアプリの見直しの3つを今日やっておいてください。
ストアの点検や、ほかの仕組みからShopifyへの移行は、お問い合わせからお気軽にご相談ください。